 Simone
记一次真实的zip密码破解
的有关信息介绍如下:此次zip密码破解通过Kali Linux工具链完成,使用zip2john生成哈希后,利用john the ripper工具结合密码字典成功破解出10位混合密码"darknet123",耗时5小时。
使用Kali Linux虚拟机作为破解平台,内置工具链无需额外安装。
目标文件为网友提供的加密压缩包cain.zip,原作者网站已停运,无法获取原始密码。
破解动机:验证密码破解可行性,测试工具链效率,非必要需求(后续发现已存在未加密版本)。
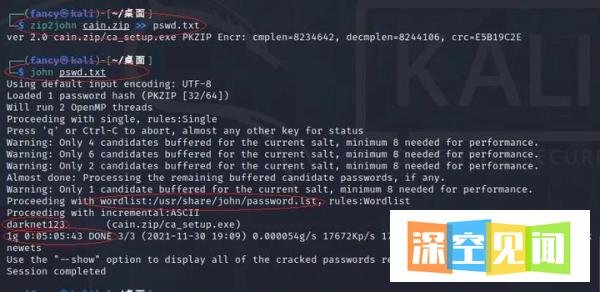
步骤1:生成哈希文件
执行命令:
作用:将ZIP文件的加密信息转换为可破解的哈希格式,保存至pswd.txt。
原理:ZIP加密采用传统PKWARE算法,zip2john提取文件头中的盐值(salt)和加密哈希,为后续字典攻击提供数据基础。
步骤2:字典攻击破解
执行命令:
作用:调用john the ripper工具,使用默认密码字典password.lst对哈希文件进行暴力匹配。
关键细节:
字典选择:Kali自带字典包含常见弱密码(如123456、password),但此次成功破解表明字典可能包含混合密码变种(如darknet123)。
硬件性能:虚拟机环境限制了计算速度,若使用物理机或GPU加速可显著缩短时间。
密码特征:darknet123为10位混合密码(字母+数字),属于中等复杂度,但因字典覆盖范围足够被破解。
结果验证
破解耗时:5小时(夜间挂机运行)。
输出结果:终端显示密码darknet123,解压文件验证成功。
对比预期:原以为需数天或失败,实际效率超出预期,可能与密码在字典中位置靠前或哈希算法弱点有关。
对破解者的启示
实践价值:即使密码复杂度中等(如10位混合),若符合常见组合模式(如单词+数字),仍可能被字典攻击破解。
工具选择:
zip2john适用于ZIP/RAR等格式,需配合哈希破解工具(如Hashcat、John)。
字典质量决定成功率,可自定义字典(如包含目标相关信息)或使用社区共享字典(如rockyou.txt)。
效率优化:
多线程/GPU加速可大幅提升速度(如Hashcat支持OpenCL)。
分布式计算(如多台机器协同破解)适用于超长密码。
对普通用户的安全建议
密码设计:
避免使用常见单词、连续数字(如123456)或键盘序列(如qwerty)。
采用高熵密码:至少12位,包含大小写字母、数字、符号(如T7m@kL!p9#Q)。
避免重复使用密码,推荐使用密码管理器(如Bitwarden、KeePass)生成和存储。
加密策略:
对敏感文件使用强加密算法(如AES-256),而非传统ZIP加密(已知存在漏洞)。
结合多因素认证(如文件加密+物理密钥)提升安全性。
参考工具与资源:


